
Dai frigoriferi manomessi agli attacchi informatici in Italia, l’offensiva coinvolge infrastrutture e servizi essenziali. Tajani punta sugli hacker filorussi, ma la responsabilità di Mosca non è accertata. Il G7 discute una risposta comune.
10 novembre 2026 – Oltre 700 supermercati colpiti da sabotaggi informatici, frigoriferi portati a temperature incompatibili con la conservazione degli alimenti e danni per decine di milioni di euro. La Francia accusa ufficialmente l’Iran, mentre l’Italia indaga su attacchi rivendicati da gruppi filorussi. La guerra ibrida entra così nella vita quotidiana dei cittadini europei, colpendo sistemi che fino a pochi anni fa difficilmente sarebbero stati considerati obiettivi di un’offensiva internazionale.
Il caso è al centro del G7 dei ministri degli Esteri, riunito a Parigi il 9 e 10 novembre. Antonio Tajani chiede una risposta coordinata, mentre in Italia il Viminale affronta i rischi per la sicurezza pubblica derivanti dall’ondata di attacchi.
Francia, 700 supermercati colpiti: l’accusa ai Pasdaran iraniani
La svolta arriva il 9 novembre. Il ministero degli Esteri francese attribuisce formalmente all’Iran la campagna informatica che, nella notte tra l’11 e il 12 ottobre, ha compromesso i sistemi di refrigerazione di oltre 700 punti vendita.
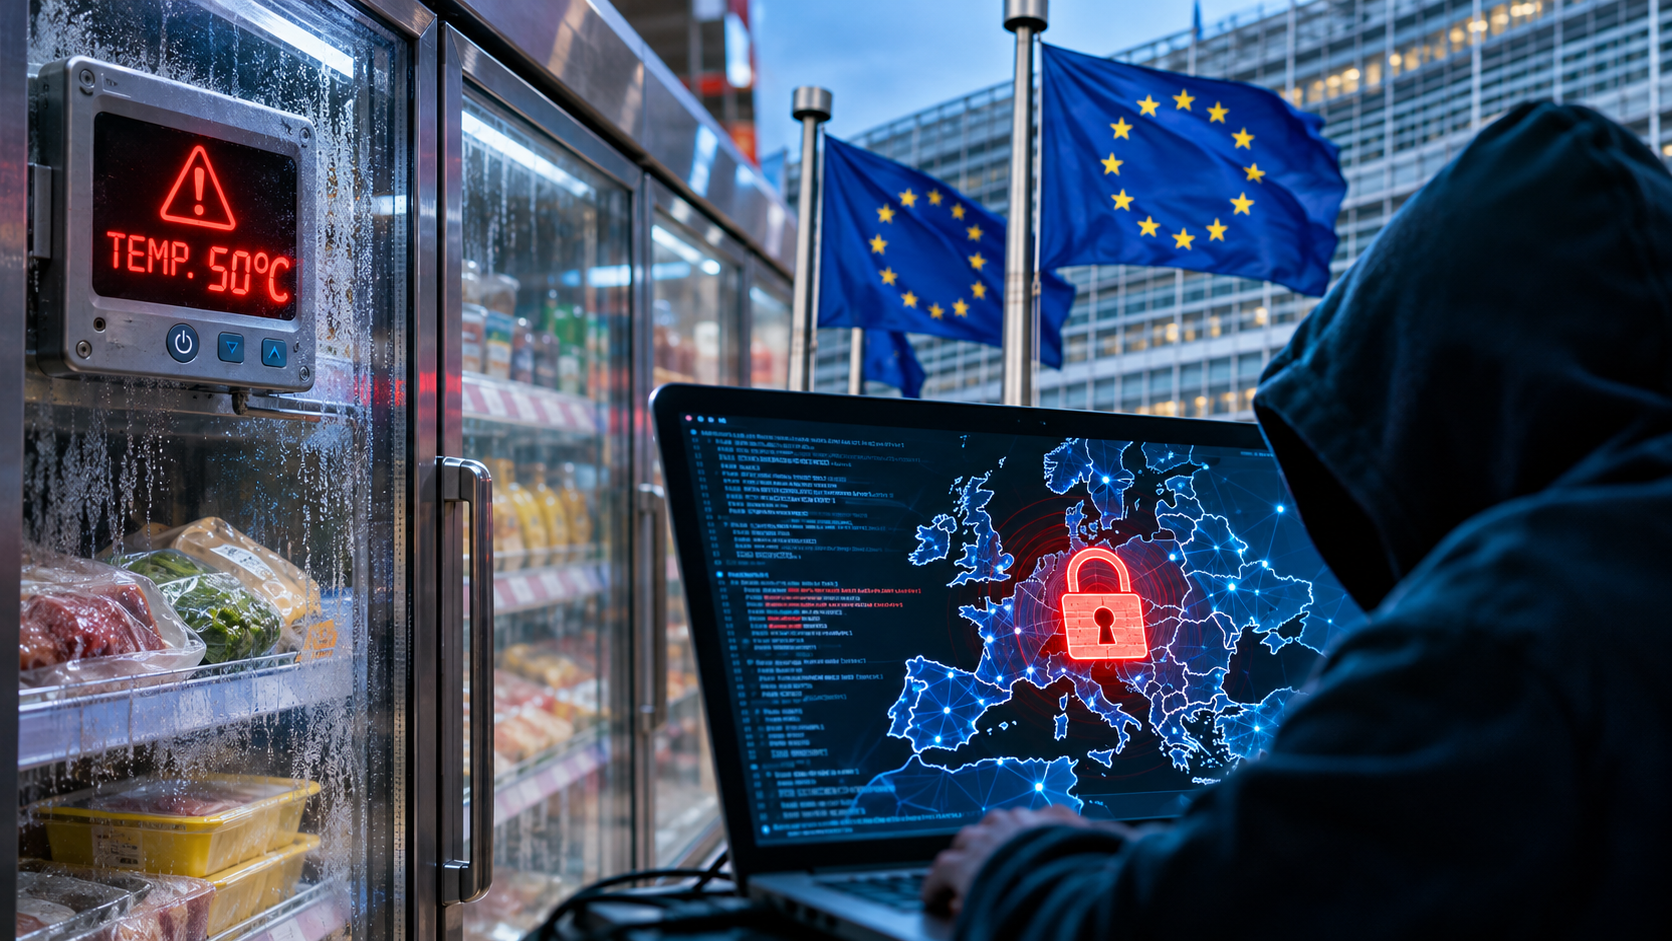
Gli hacker hanno interferito con i dispositivi di controllo delle temperature, alterando il funzionamento dei frigoriferi e dei congelatori. In alcuni casi le temperature sono salite fino a 50 gradi, rendendo inutilizzabili grandi quantità di alimenti.
Secondo il governo francese, gli attacchi hanno provocato anche danni materiali e principi d’incendio. Le perdite economiche complessive sono stimate in diverse decine di milioni di euro.
Parigi individua la responsabilità nell’unità cyberoffensiva Shahid Kaveh, affiliata al centro cibernetico del Corpo delle Guardie della Rivoluzione islamica iraniana, i Pasdaran.
La procura di Parigi ha aperto un’indagine giudiziaria che coinvolge i responsabili dell’unità e altri possibili partecipanti. L’attribuzione ufficiale del governo francese costituisce un passaggio politico e investigativo rilevante, ma non equivale a una sentenza definitiva.
La Francia ha annunciato la convocazione dell’ambasciatore iraniano e l’intenzione di proporre nuove sanzioni europee contro i responsabili.
Due ondate di attacchi, ma la regia non è ancora chiarita
C’è un elemento fondamentale per comprendere la crisi: gli attacchi di ottobre e quelli avvenuti a novembre non possono essere automaticamente attribuiti agli stessi responsabili.
Tra l’1 e il 2 novembre una nuova ondata ha interessato sistemi di refrigerazione in diversi Paesi europei, compresa l’Italia.
Il 4 novembre l’agenzia europea per la cybersicurezza ENISA ha confermato l’esistenza delle diverse campagne e l’attivazione di un coordinamento tra Commissione europea, Europol e organismi nazionali di risposta agli incidenti informatici.
Due gruppi di hacker filorussi, NoName057(16) e Z-Pentest, hanno rivendicato azioni contro gli impianti frigoriferi. Ma una rivendicazione pubblicata online non è sufficiente a dimostrare chi abbia materialmente condotto un attacco o chi lo abbia finanziato.
Al momento resta da accertare se le operazioni costituiscano parti di una strategia comune oppure campagne distinte, condotte da soggetti differenti sfruttando vulnerabilità simili.
Tajani: hacker filorussi contro l’Italia, ma nessuna prova definitiva su Mosca
Durante il G7 di Parigi, il ministro degli Esteri Antonio Tajani ha indicato nei gruppi filorussi i protagonisti degli attacchi che hanno interessato l’Italia.
Ha tuttavia precisato: «Non sappiamo se poi c’è il governo dietro».
Una distinzione decisiva. Essere filorussi non significa necessariamente operare sotto il controllo diretto dello Stato russo.
Secondo Tajani, la coincidenza temporale degli episodi indica un coordinamento. Resta però da dimostrare se dietro le diverse operazioni esista una direzione unica.
Intanto la situazione italiana presenta più fronti: sabotaggi informatici ai sistemi di refrigerazione, falsi allarmi bomba che hanno coinvolto il traffico aereo e diffusione sul dark web di informazioni personali riguardanti esponenti istituzionali.
Tra le persone interessate figurano lo stesso Tajani, il procuratore di Roma Francesco Lo Voi e il direttore della Polizia Postale Ivano Gabrielli.
Questi episodi vengono esaminati nello stesso quadro di sicurezza, ma non è stato pubblicamente dimostrato che appartengano tutti a un’unica operazione.
Per il 10 novembre il ministro dell’Interno Matteo Piantedosi ha convocato il Comitato nazionale per l’ordine e la sicurezza pubblica, chiamato a valutare rischi e possibili contromisure.
Perché i frigoriferi sono diventati un obiettivo strategico
L’aspetto più preoccupante è il meccanismo utilizzato.
I frigoriferi industriali, le celle di conservazione e numerosi altri impianti sono collegati a sistemi informatici che consentono il controllo e la manutenzione a distanza.
Questa tecnologia permette di gestire le apparecchiature in modo efficiente, ma può trasformarsi in una vulnerabilità quando le connessioni non sono adeguatamente protette.
Il direttore generale dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi, ha evidenziato il ruolo dei software obsoleti o non aggiornati e dei sistemi accessibili da remoto.
Le conseguenze non riguardano soltanto gli operatori commerciali.
Un attacco alla catena del freddo può determinare perdite di prodotti alimentari, interruzioni dell’attività, costi di ripristino e rischi per la sicurezza dei prodotti.
Gli stessi principi di funzionamento interessano altri settori delicati, dalla conservazione dei medicinali alle apparecchiature utilizzate per i prodotti biologici.
Durante la nuova ondata europea sono stati presi di mira anche sistemi frigoriferi dell’ente francese per il sangue. Secondo le informazioni diffuse dall’ente, gli allarmi hanno consentito di intervenire senza perdere le scorte di sangue.
È questo il salto di qualità della minaccia: un attacco informatico può provocare conseguenze fisiche ed economiche senza che venga violato direttamente un grande centro dati.
Come può reagire l’Europa
La risposta non riguarda soltanto la repressione dei responsabili.
L’ENISA ha invitato le organizzazioni a intervenire tempestivamente per ridurre l’esposizione dei sistemi vulnerabili. Tra le misure indicate dalle autorità e dagli esperti figurano l’aggiornamento dei software, la protezione degli accessi remoti, la separazione delle reti industriali e il monitoraggio indipendente delle temperature.
La direttiva europea NIS2 impone inoltre ai soggetti che rientrano nel suo ambito misure di gestione dei rischi informatici e obblighi di segnalazione degli incidenti significativi.
Sul piano diplomatico, l’Unione europea dispone già di strumenti per imporre sanzioni a individui ed entità responsabili di attività informatiche ostili.
Non si partirebbe da zero. Nel marzo 2026 il Consiglio dell’Unione europea ha già sanzionato la società iraniana Emennet Pasargad per precedenti operazioni informatiche, tra cui attività di disinformazione durante le Olimpiadi di Parigi del 2024.
Le nuove accuse francesi potrebbero quindi tradursi in ulteriori misure restrittive, ma occorrerà verificare quali decisioni saranno effettivamente adottate dai partner europei.
La domanda decisiva: chi protegge le infrastrutture della vita quotidiana?
La guerra ibrida comprende operazioni informatiche, sabotaggi, disinformazione e altre attività destabilizzanti che possono essere condotte senza un conflitto militare convenzionale.
La novità di questa crisi è la visibilità immediata delle conseguenze: scaffali svuotati, prodotti distrutti, attività commerciali interrotte e cittadini coinvolti in disservizi.
Le responsabilità delle diverse campagne devono ancora essere chiarite completamente. Ma una conclusione emerge già dai fatti documentati: la sicurezza nazionale non dipende soltanto dalla protezione delle reti governative.
Dipende anche dalla capacità di difendere le tecnologie che fanno funzionare supermercati, imprese, trasporti e servizi essenziali.
Il vero banco di prova per Italia ed Europa sarà trasformare l’allarme diplomatico in controlli, investimenti e sistemi di prevenzione verificabili. Perché il prossimo bersaglio potrebbe non essere un frigorifero, e la risposta non può arrivare soltanto dopo il danno.